Respuesta rápida: Un kiosco de sucursal está dentro del alcance de PCI DSS siempre que almacene, procese o transmita datos de titulares de tarjetas o datos de autenticación sensibles; eso lo sitúa dentro del entorno de datos de titulares de tarjetas. Los componentes que simplemente están conectados a ese entorno, o que pueden afectar a su seguridad, también pueden verse incluidos. El cifrado por sí solo y el hecho de que el terminal no esté atendido no son exclusiones automáticas.
Respuesta breve: ¿un kiosco de autoservicio de sucursal entra dentro del alcance de PCI DSS?
Un kiosco de sucursal está dentro del alcance de PCI DSS siempre que almacene, procese o transmita datos de titulares de tarjetas o datos de autenticación sensibles; eso lo sitúa dentro del entorno de datos de titulares de tarjetas. Los componentes que simplemente están conectados a ese entorno, o que pueden afectar a su seguridad, también pueden verse incluidos. El cifrado por sí solo y el hecho de que el terminal no esté atendido no son exclusiones automáticas.
La mayoría de las guías se detiene ahí y repite los doce requisitos. Ese no es el problema que realmente tiene un responsable de cumplimiento de sucursal. El problema es que los límites del alcance se deciden implícitamente durante la adquisición —por lo que hace el lector, por cómo se cablea el módulo de efectivo, por en qué VLAN aterriza la unidad y por lo que el proveedor pone por escrito— y luego se descubren durante la siguiente evaluación, cuando el dispositivo ya está atornillado al suelo. Los nueve puntos a continuación convierten esos límites en una lista de aprobación que puede adjuntar a la RFP y a los criterios de aceptación del proveedor, con un responsable designado para cada respuesta.
La lista de verificación de alcance de kioscos de sucursal de 9 puntos
| # | Límite a confirmar antes de firmar | Quién es responsable de la respuesta |
|---|---|---|
| 1 | Ruta de datos de la tarjeta: ¿el lector lee, transmite o almacena PAN, y se escriben alguna vez datos de autenticación sensibles después de la autorización? | Proveedor (intención de diseño) + cumplimiento del comerciante |
| 2 | Estado de P2PE: qué solución listada por PCI, si la hay, se utiliza, y ¿qué elimina realmente de su esfuerzo de validación? | Proveedor + adquirente / QSA |
| 3 | Ruta del módulo de efectivo: ¿pueden los datos de tarjeta atravesar alguna vez la placa de aceptación o reciclaje de efectivo? | Proveedor (documentación de integración) |
| 4 | Componentes conectados: ¿qué subsistemas pueden influir en la seguridad de la ruta de pago (OS, agente de gestión remota, servicio de actualización)? | Proveedor + seguridad del comerciante |
| 5 | Ruta de red: cómo se segmenta el kiosco de la LAN y WAN de la sucursal, y quién lo monitoriza. | Equipo de red de la sucursal |
| 6 | Acceso de servicio: cómo acceden los ingenieros de campo y remotos al dispositivo, y cómo se registra ese acceso. | Modelo de servicio del proveedor + IAM del comerciante |
| 7 | Protección física contra manipulaciones: cómo el lector y el módulo de efectivo resisten la sustitución y el skimming. | Proveedor + seguridad física de la sucursal |
| 8 | Formato de evidencia: qué entrega el proveedor frente a qué debe generar usted mismo. | Proveedor + cumplimiento del comerciante |
| 9 | Fin de vida: qué sucede con las credenciales almacenadas, las claves y los registros cuando se reemplaza, devuelve o reubica una unidad. | Proveedor + gestión de activos del comerciante |
Dos de estos elementos deciden la mayor parte del trabajo posterior. El elemento 1 es binario: o el lector es un dispositivo de entrada de PIN que maneja datos de autenticación sensibles, o es un componente que solo transporta una carga útil ya cifrada — y los dos se documentan de forma diferente. El elemento 5 es la palanca más grande que usted controla, porque determina cuántos otros sistemas de sucursal deben cumplir el conjunto completo de controles. Los elementos 4, 6 y 9 son los que los compradores dejan en blanco con más frecuencia, y son los primeros sobre los que preguntará un QSA.
En el elemento 2, sea preciso sobre lo que está comprando. El cifrado punto a punto listado por PCI reduce sustancialmente el esfuerzo de validación aplicable, pero no elimina PCI DSS del entorno del comerciante — esa aclaración proviene del propio PCI SSC, no de la hoja de datos de un proveedor, y se repite ampliamente en la literatura sobre pagos no atendidos. Trate "P2PE certified" como una entrada para la reducción del alcance, nunca como una salida del alcance.
La aceptación de efectivo no es un tema secundario para el alcance.
El efectivo no son datos del titular de la tarjeta, por lo que es tentador tratar un reciclador de efectivo como fuera de la conversación. En un kiosco de sucursal no lo está, por dos razones. En primer lugar, el módulo de efectivo añade un módulo físico y electrónico dentro del mismo chasis que el lector, y cualquier controlador compartido, ruta de alimentación compartida o interfaz de servicio compartida se convierte en una cuestión de conexión. En segundo lugar, la manipulación de efectivo es donde un atacante con acceso físico tiene el mayor tiempo de permanencia, por lo que los controles de sustitución y skimming se sitúan en la misma evaluación que la ruta de pago.
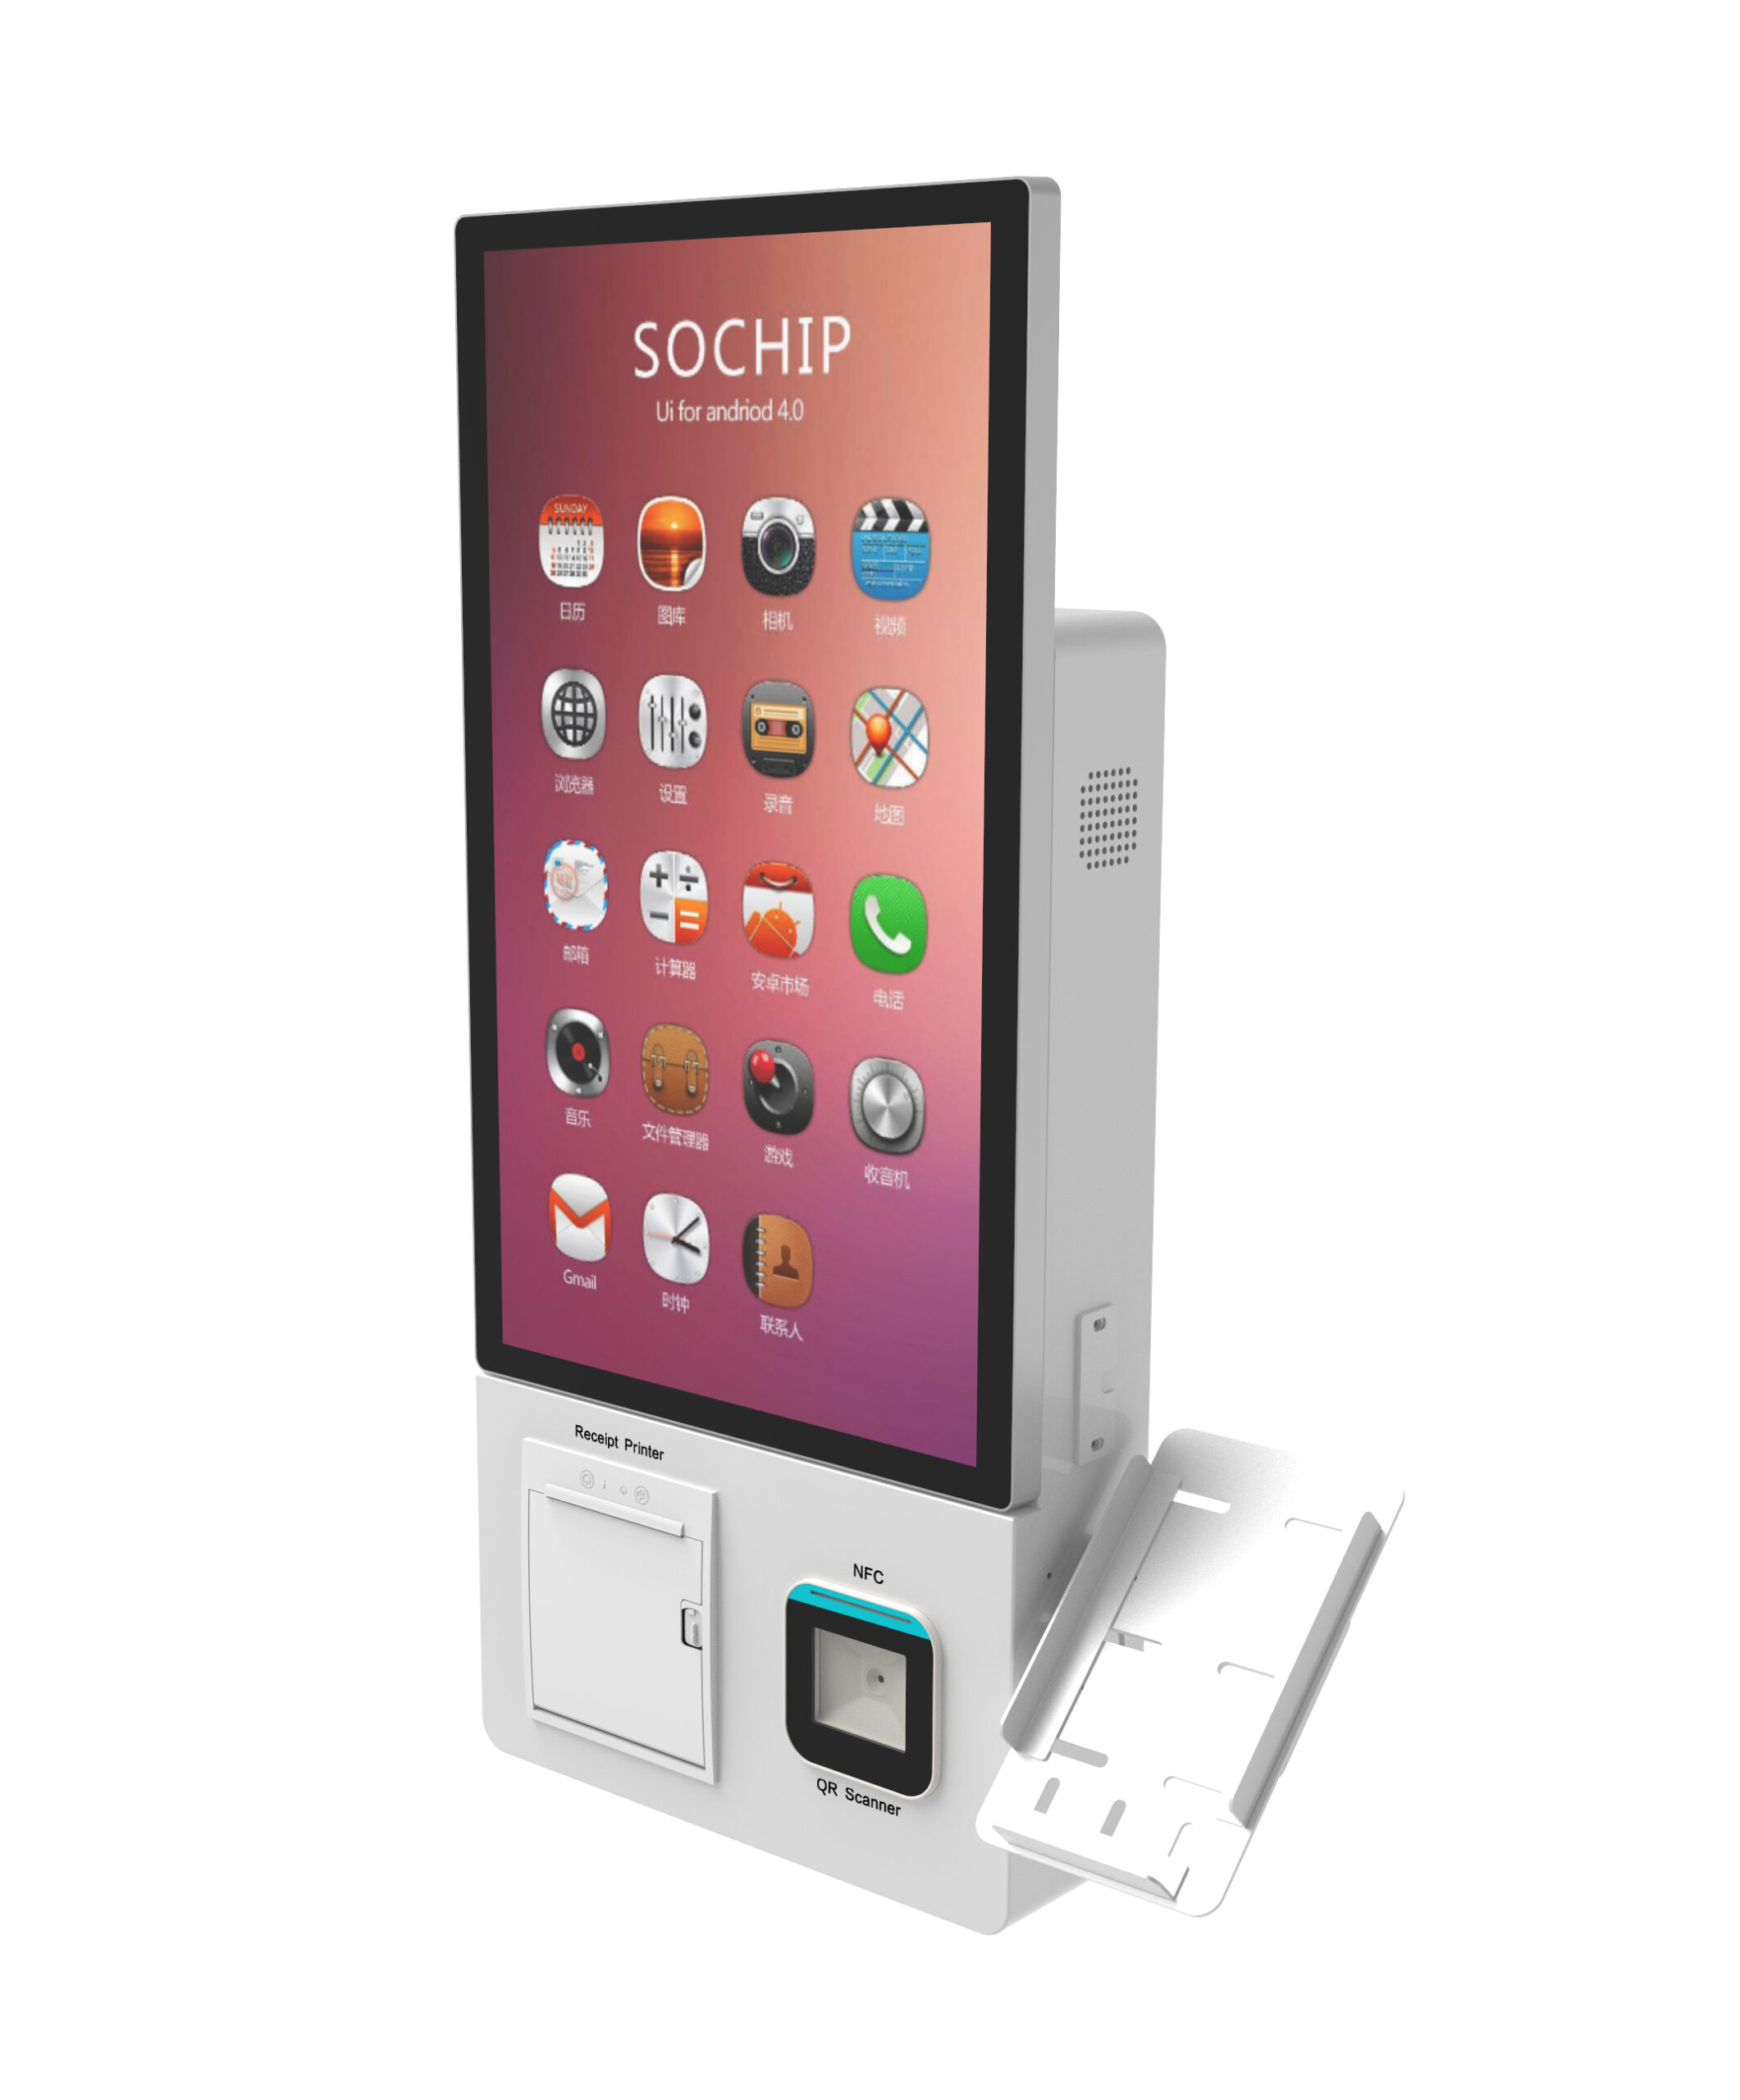
La pregunta al proveedor que hay que poner por escrito es sencilla: ¿está el módulo de efectivo en un canal de datos separado del lector de tarjetas, y cómo se muestra esa separación en la documentación de integración? Un diagrama de cableado y una declaración de flujo de datos son la evidencia. Si la respuesta es verbal, trate el límite como no resuelto y valore el riesgo. Nuestro kiosco de autoservicio independiente para la manipulación de efectivo es un ejemplo de la configuración en la que esta pregunta debe responderse antes, y no después, de la prueba de aceptación.
¿SAQ o ROC? Por qué la respuesta tiene que ver con su canal, no con el dispositivo
Ninguna ficha técnica de kiosco determina si se valida con un Cuestionario de Autoevaluación o con un Informe de Cumplimiento completo. Esa determinación corresponde al comercio y a su adquirente, y depende del perfil de su canal presencial y desatendido, del volumen de transacciones y de cómo su adquirente clasifique el despliegue. El dispositivo aporta pruebas; no toma la decisión.
Cierre este punto antes de la orden de compra, no después. Pida al adquirente y a su QSA que confirmen por escrito la ruta de validación, y rechace los criterios de aceptación que asuman que la declaración de alcance de un proveedor sustituye la determinación del propio comercio. Si un presupuesto implica que comprar un terminal concreto cambia su categoría de validación, esa es una pregunta para el adquirente.
Segmentación de red: la palanca que reduce su auditoría
Aislar el entorno de datos de titulares de tarjetas del resto de la red de la sucursal significa que menos sistemas necesitan el conjunto completo de controles; la segmentación reduce el alcance de la auditoría en lugar de simplemente ordenarlo, y por eso se analiza como el punto ciego clásico en los entornos de sucursales. Tres preguntas para su propio equipo de red antes de que llegue el kiosco:
- ¿Qué VLAN o segmento alojará el kiosco, y cuál es el conjunto de reglas documentado entre este y ventanilla, back-office y servicios compartidos?
- ¿Qué acceso este-oeste está permitido entre el kiosco y los sistemas de la sucursal, y quién aprobó cada regla?
- ¿Quién es responsable de la monitorización y las alertas para ese segmento, y dónde acaban los registros?
Una red plana de sucursales convierte un kiosco en una reevaluación en todo el sitio: el coste de ese error se manifiesta mucho después de la instalación, por lo que debe formar parte de la decisión de compra en lugar del plan de despliegue.
Sucursales de la UE: qué cambia la superposición de DORA
Para las entidades financieras de la UE, un cajero automático o terminal de autoservicio es un activo TIC dentro del régimen de resiliencia operativa, no solo un dispositivo de pago. El Reglamento (UE) 2022/2554 (DORA) establece obligaciones de gestión de riesgos TIC que incluyen la evaluación de dichos activos, e impone pruebas de penetración basadas en amenazas a entidades financieras significativas. La consecuencia práctica para la contratación es que las expectativas de evidencia de resiliencia y pruebas deben estar en el contrato con el proveedor desde el principio; no pueden añadirse posteriormente durante el próximo ciclo de supervisión.
Los grupos multi-jurisdiccionales deben asumir que los controles se acumulan en lugar de sustituirse. El trabajo de PCI DSS en EE. UU., las obligaciones de resiliencia de la UE y, cuando corresponda, las expectativas de segmentación de SWIFT CSP añaden cada uno su propio rastro de evidencia. Diseñe la red de sucursales y el paquete de evidencias del proveedor una sola vez, para que cada marco se satisfaga con los mismos artefactos.
Qué exigir al proveedor antes de firmar (paquete de evidencias)
- Una declaración firmada de lo que el dispositivo almacena, procesa y transmite — y una lista explícita de lo que no hace.
- Política de actualización de componentes y firmware: quién puede enviar actualizaciones, a través de qué canal y cómo se verifica la integridad.
- Descripción del acceso remoto y del modelo de servicio, asignada a sus propios controles de acceso y registro.
- Descripción de la respuesta a manipulaciones del lector y del módulo de efectivo, incluido cómo se comporta el módulo tras un evento detectado.
- Reconocimiento explícito de lo que el proveedor no puede garantizar: cualquier cosa que dependa de su red, su adquirente o sus controles operativos.
- Gestión del fin de vida útil para claves, credenciales y registros.
Refleje esta lista en su puntuación de RFP para que las respuestas de cumplimiento sean comparables entre licitadores en lugar de quedar enterradas en anexos — el lista de verificación de adquisición de RFP para kioscos de autoservicio muestra cómo ponderar estas líneas frente a los criterios de hardware y servicio. Sea claro internamente sobre los roles aquí: somos un OEM/ODM de hardware y suministramos el dispositivo y sus evidencias; no certificamos su cumplimiento, y la determinación del alcance y la selección de SAQ o ROC recaen en el comerciante y su adquirente.
Dónde estas decisiones cambian su coste total
Tres opciones de alcance tienen un precio que solo aparece después de la puesta en marcha si se dejan abiertas: ingeniería de segmentación y mantenimiento continuo de reglas; controles de acceso al servicio y registro para soporte en campo y remoto; y esfuerzo de revalidación cuando resulta que un límite no estaba documentado. Coloque esas líneas junto al precio unitario en el caso de negocio — el Comparativa de TCO de kiosco de autoservicio bancario pone en paralelo los costes de adquisición, integración y del modelo de servicio para que finanzas vea el panorama completo en lugar de la factura.
Cómo verificar cualquier declaración de "fuera de alcance" o "certificado P2PE"
- Solicite el listado o la referencia exactos y compruebe que estén vigentes, no un certificado histórico de una configuración sustituida.
- Vuelva a leer el propio lenguaje limitativo del proveedor — el párrafo que sigue a la afirmación principal suele indicar qué queda excluido.
- Confirme que la afirmación se refiere al modelo y firmware que está comprando, no a una plataforma de referencia.
- Si no hay evidencia o esta es verbal, trate la cuestión del alcance como abierta e incorpore ese riesgo al coste de la decisión.
Preguntas que hacen los compradores durante la revisión del alcance
¿Están los kioscos de autoservicio dentro del alcance de PCI DSS si solo aceptan tarjetas durante unos segundos?
La duración es irrelevante. Si el dispositivo almacena, procesa o transmite datos de titulares de tarjetas o datos de autenticación sensibles, está en el entorno de datos de titulares de tarjetas, y los componentes conectados o que afectan a la seguridad también pueden quedar incluidos.
¿Cifrar los datos de las tarjetas elimina el kiosco del alcance de PCI DSS?
No. El cifrado reduce la exposición y favorece una vía de validación reducida, pero las directrices del PCI SSC no consideran que el cifrado por sí solo elimine la aplicabilidad de PCI DSS.
¿Una solución P2PE incluida en la lista del PCI elimina la necesidad de una SAQ?
No. Puede reducir sustancialmente el esfuerzo de validación aplicable, pero el comerciante sigue validando, y la ruta se confirma con el adquirente y el QSA — no por el dispositivo.
¿Qué evidencia debe proporcionar un proveedor de kioscos para la aprobación de cumplimiento de la sucursal?
El paquete de evidencia anterior: una declaración firmada de manejo de datos, política de componentes y actualizaciones, modelo de acceso remoto, descripción de respuesta a manipulación, limitaciones declaradas y gestión de fin de vida útil. Todo aquello que el proveedor no pueda garantizar debe nombrarse, no implicarse.
Siguiente paso
Adjunte esta lista de verificación a su RFP y pida a cada licitador que responda línea por línea, nombrando al responsable de cada respuesta. Solicite la lista de verificación para la determinación del alcance de PCI DSS del kiosco de sucursal + el paquete de evidencia de cumplimiento — o una hoja de datos para la configuración del terminal aceptador de tarjetas y aceptador de efectivo que está evaluando — de la página de la plataforma de kiosco de manejo de efectivo , y le devolveremos la documentación de hardware y los elementos de evidencia que puede entregar a su QSA. La transferencia es sencilla: el hardware y su evidencia adjunta provienen de nosotros; la determinación del alcance, el diseño de red y la selección de SAQ o ROC permanecen con sus equipos de comerciante, red y adquirente.