Réponse rapide : Un kiosque d'agence entre dans le périmètre PCI DSS dès qu'il stocke, traite ou transmet des données de titulaire de carte ou des données d'authentification sensibles — cela le place à l'intérieur de l'environnement de données de titulaire de carte. Les composants qui sont simplement connectés à cet environnement, ou qui peuvent affecter sa sécurité, peuvent également être inclus. Le chiffrement à lui seul et le fait que le terminal soit sans surveillance ne constituent pas des exclusions automatiques.
Réponse courte : un kiosque en libre-service d'agence entre-t-il dans le périmètre PCI DSS ?
Un kiosque d'agence entre dans le périmètre PCI DSS dès qu'il stocke, traite ou transmet des données de titulaire de carte ou des données d'authentification sensibles — cela le place à l'intérieur de l'environnement de données de titulaire de carte. Les composants qui sont simplement connectés à cet environnement, ou qui peuvent affecter sa sécurité, peuvent également être inclus. Le chiffrement à lui seul et le fait que le terminal soit sans surveillance ne constituent pas des exclusions automatiques.
La plupart des guides s'arrêtent là et répètent les douze exigences. Ce n'est pas le problème qu'un responsable de la conformité d'agence rencontre réellement. Le problème est que les limites du périmètre sont décidées implicitement lors de l'approvisionnement — par ce que fait le lecteur, par la façon dont le module de caisse est câblé, par le VLAN sur lequel l'unité atterrit, et par ce que le fournisseur met par écrit — puis sont découvertes lors de l'évaluation suivante, lorsque l'appareil est déjà vissé au sol. Les neuf éléments ci-dessous transforment ces limites en une liste de validation que vous pouvez joindre à l'appel d'offres et aux critères d'acceptation du fournisseur, avec un responsable nommé pour chaque réponse.
La liste de contrôle du périmètre des kiosques d'agence en 9-points
| # | Limite à confirmer avant signature | Qui est responsable de la réponse |
|---|---|---|
| 1 | Chemin des données de carte : le lecteur lit-il, transmet-il ou stocke-t-il le PAN, et des données d'authentification sensibles sont-elles jamais écrites après autorisation ? | Fournisseur (intention de conception) + conformité du commerçant |
| 2 | Statut de P2PE : quelle solution listée PCI, le cas échéant, est utilisée, et qu'enlève-t-elle réellement à votre effort de validation ? | Fournisseur + acquéreur / QSA |
| 3 | Chemin du module d'espèces : les données de carte peuvent-elles traverser la carte d'acceptation ou de recyclage des espèces ? | Fournisseur (documentation d'intégration) |
| 4 | Composants connectés : quels sous-systèmes peuvent influencer la sécurité du chemin de paiement (OS, agent de gestion à distance, service de mise à jour) ? | Fournisseur + sécurité du commerçant |
| 5 | Chemin réseau : comment la borne est segmentée du réseau local (LAN) et étendu (WAN) de l'agence, et qui le surveille. | Équipe réseau de l'agence |
| 6 | Accès de service : comment les ingénieurs de terrain et à distance accèdent à l'appareil, et comment cet accès est journalisé. | Modèle de service du fournisseur + IAM du commerçant |
| 7 | Protection physique contre l'effraction : comment le lecteur et le module d'espèces résistent à la substitution et au skimming. | Fournisseur + sécurité physique de l'agence |
| 8 | Format des preuves : ce que le fournisseur remet versus ce que vous devez générer vous-même. | Fournisseur + conformité du commerçant |
| 9 | Fin de vie : qu'advient-il des identifiants stockés, des clés et des journaux lorsqu'une unité est remplacée, retournée ou redéployée. | Fournisseur + gestion des actifs du commerçant |
Deux de ces éléments déterminent la majeure partie du travail en aval. L'élément 1 est binaire : soit le lecteur est un dispositif de saisie de code PIN qui traite des données d'authentification sensibles, soit c'est un composant qui ne transporte qu'une charge utile déjà chiffrée — et les deux sont documentés différemment. L'élément 5 est le plus grand levier que vous contrôlez, car il détermine combien d'autres systèmes de l'agence doivent respecter l'ensemble complet des contrôles. Les éléments 4, 6 et 9 sont ceux que les acheteurs laissent le plus souvent vides, et ce sont ceux sur lesquels un QSA posera des questions en premier.
Sur l'élément 2, soyez précis sur ce que vous achetez. Le chiffrement point à point figurant sur la liste PCI réduit considérablement l'effort de validation applicable, mais il ne supprime pas la PCI DSS de l'environnement marchand — cette clarification provient de la PCI SSC elle-même, non d'une fiche technique de fournisseur, et elle est largement reprise dans la littérature sur les paiements non assistés. Traitez « P2PE certifié » comme une donnée d'entrée pour la réduction du périmètre, jamais comme une sortie de périmètre.
L'acceptation des espèces n'est pas un problème secondaire pour le périmètre.
Les espèces ne sont pas des données de titulaire de carte, il est donc tentant de considérer un recycleur d'espèces comme extérieur à la conversation. Dans un kiosque d'agence, ce n'est pas le cas, pour deux raisons. Premièrement, le module d'espèces ajoute un module physique et électronique à l'intérieur du même châssis que le lecteur, et tout contrôleur partagé, chemin d'alimentation partagé ou interface de service partagée devient une question de connexion. Deuxièmement, la manipulation des espèces est l'endroit où un attaquant disposant d'un accès physique a le temps de séjour le plus long, c'est pourquoi les contrôles de substitution et de skimming relèvent de la même évaluation que le chemin de paiement.
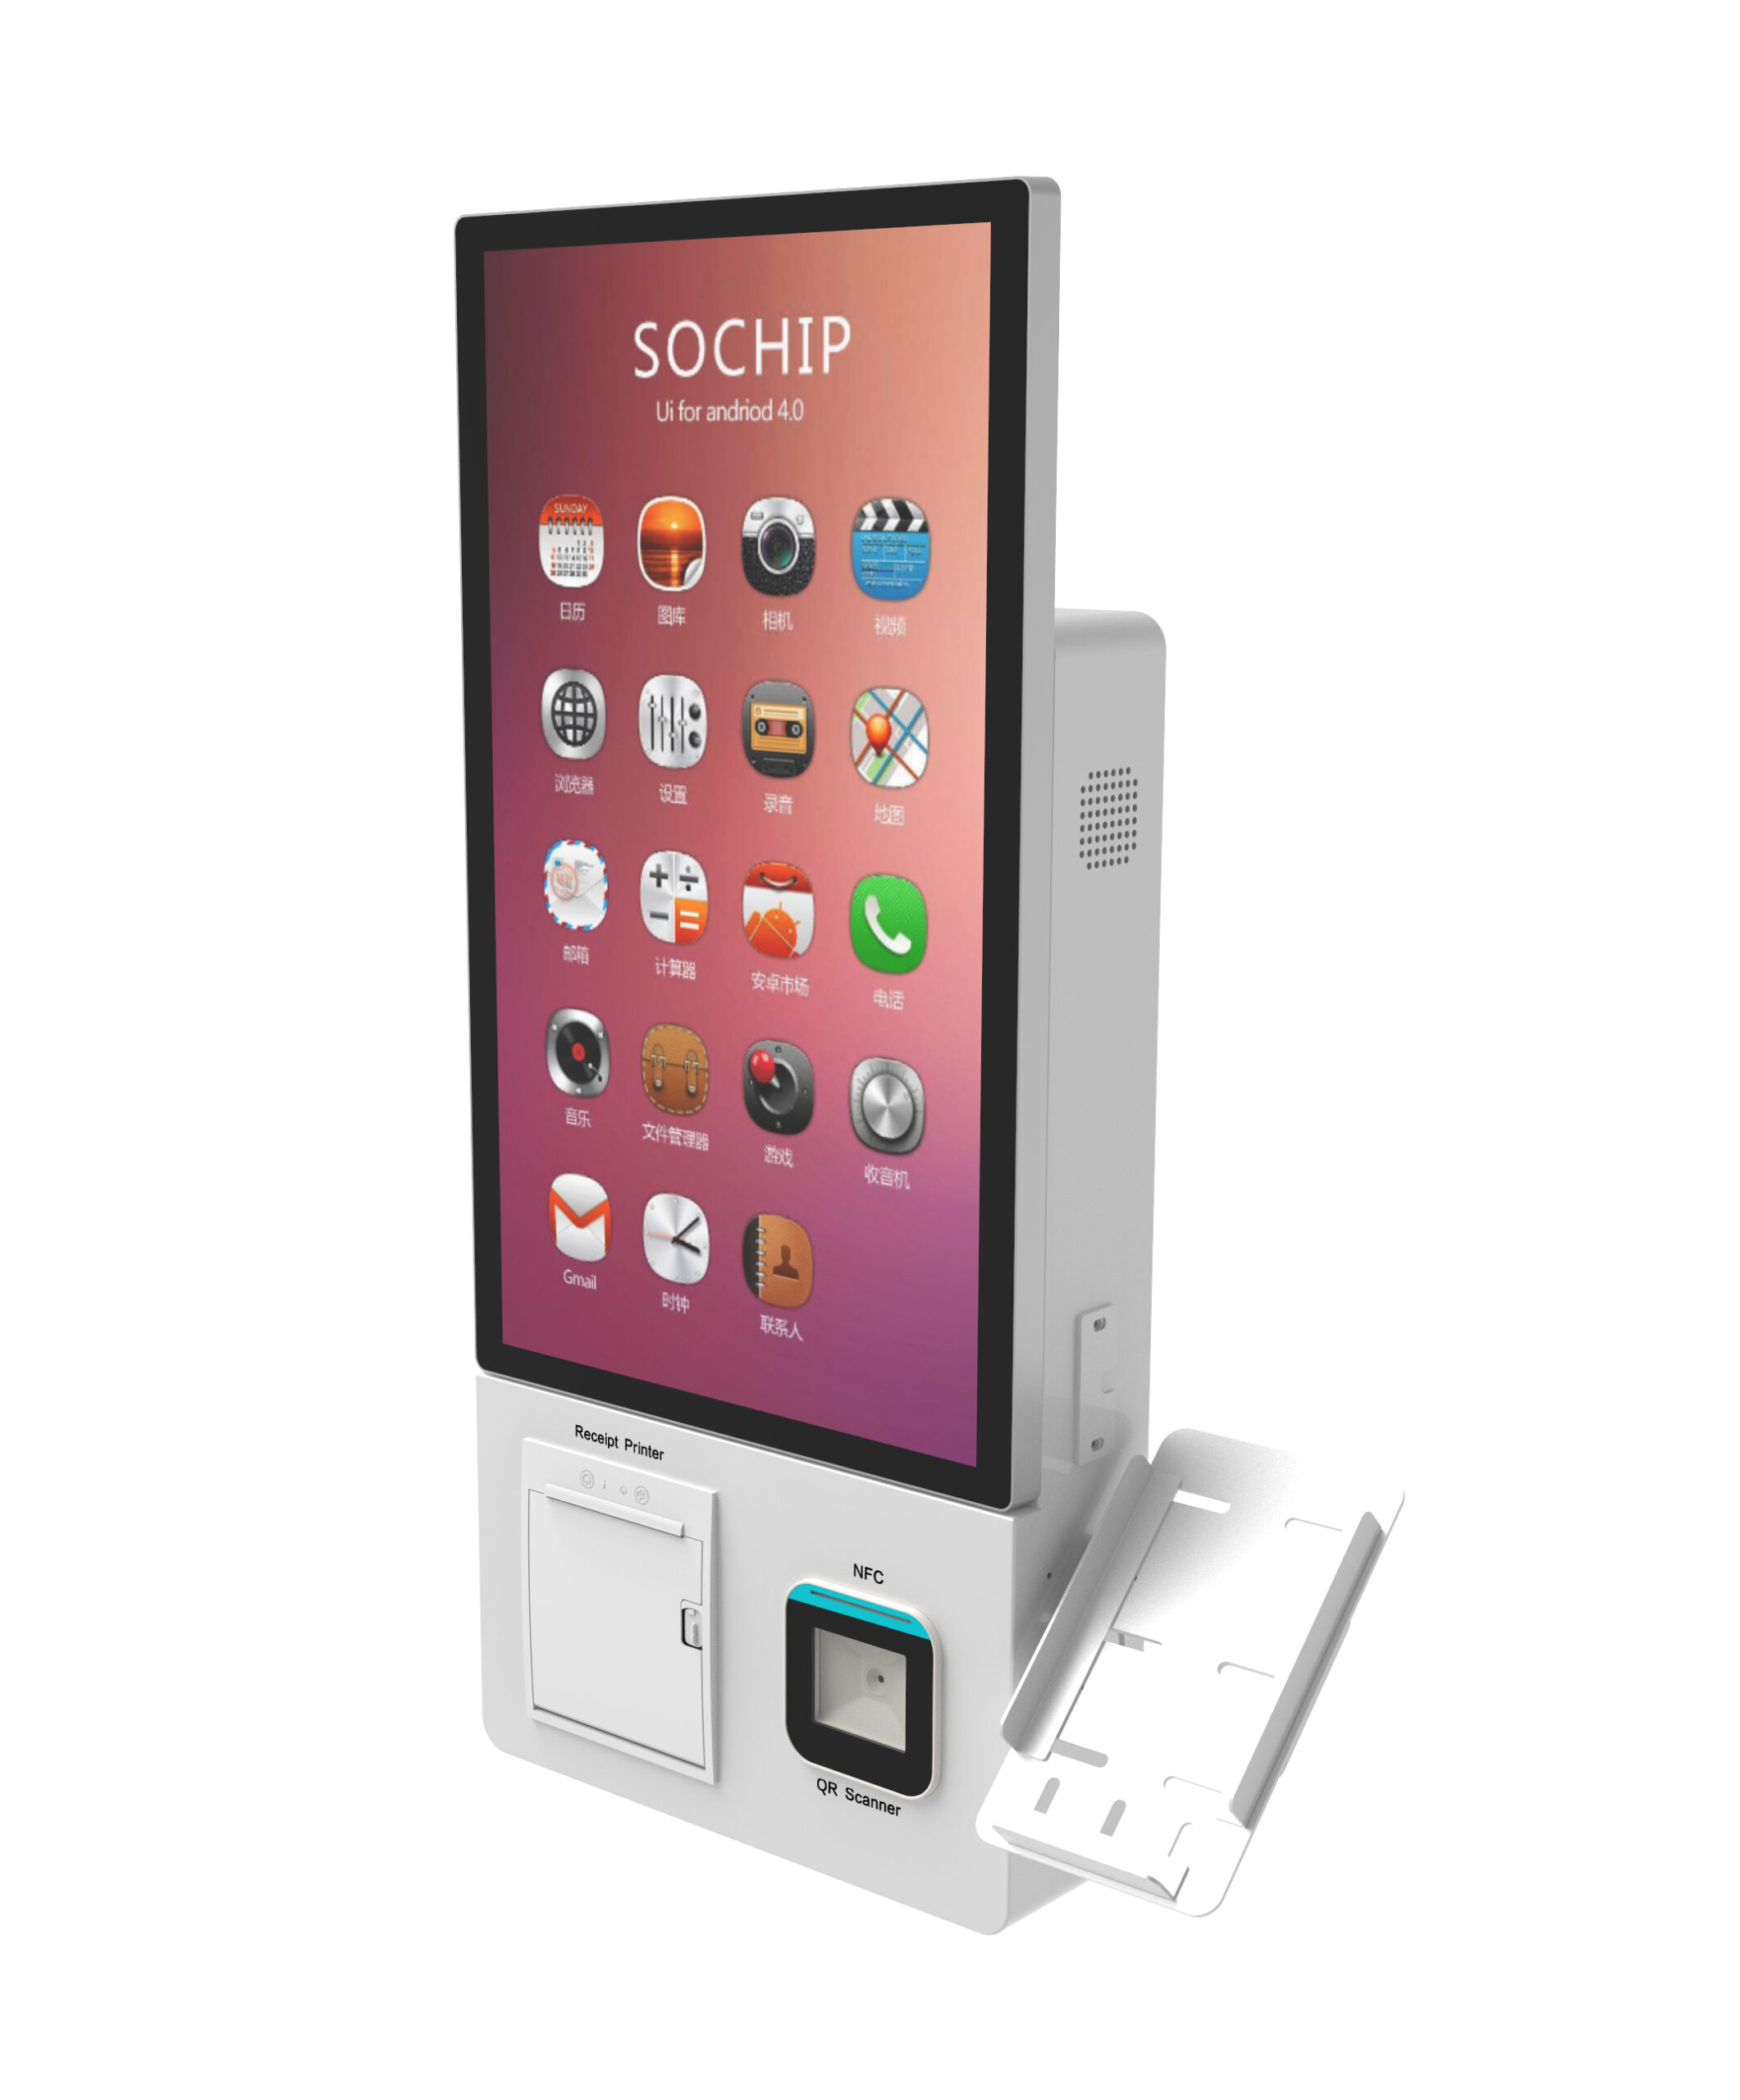
La question à poser par écrit au fournisseur est simple : le module d'espèces est-il sur un canal de données distinct de celui du lecteur de carte, et comment cette séparation est-elle démontrée dans la documentation d'intégration ? Un schéma de câblage et une déclaration de flux de données constituent les preuves. Si la réponse est verbale, considérez la frontière comme non résolue et chiffrez le risque. Notre borne en libre-service autoportante de manipulation d'espèces est un exemple de configuration où cette question doit recevoir une réponse avant, et non après, le test d'acceptation.
SAQ ou ROC ? Pourquoi la réponse concerne votre canal, pas l'appareil
Aucune fiche technique de borne ne détermine si vous validez au moyen d'un questionnaire d'auto-évaluation ou d'un rapport de conformité complet. Cette détermination relève du commerçant et de son acquéreur, et dépend de votre profil de canal avec carte présente et en libre-service, de votre volume de transactions et de la manière dont votre acquéreur classe le déploiement. L'appareil apporte des preuves ; il ne prend pas la décision.
Clôturez ce point avant le bon de commande, pas après. Demandez à l'acquéreur et à votre QSA de confirmer par écrit la voie de validation, et refusez les critères d'acceptation qui supposent qu'une déclaration de périmètre d'un fournisseur remplace la détermination propre du commerçant. Si un devis laisse entendre que l'achat d'un terminal particulier modifie votre catégorie de validation, c'est une question à poser à l'acquéreur.
Segmentation réseau : le levier qui réduit votre audit
Isoler l'environnement de données des titulaires de carte du reste du réseau de l'agence signifie que moins de systèmes ont besoin de l'ensemble complet des contrôles — la segmentation réduit le périmètre d'audit plutôt que de simplement le rendre plus ordonné, c'est pourquoi elle est analysée comme l'angle mort classique dans les environnements d'agence. Trois questions pour votre propre équipe réseau avant l'arrivée de la borne :
- Quel VLAN ou segment hébergera la borne, et quel est l'ensemble de règles documenté entre celui-ci et les guichets, le back-office et les services partagés ?
- Quel accès est-ouest est autorisé entre la borne et les systèmes de l'agence, et qui a approuvé chaque règle ?
- Qui est responsable de la surveillance et des alertes pour ce segment, et où aboutissent les journaux ?
Un réseau d'agences plat transforme une borne en une réévaluation sur l'ensemble du site — le coût de cette erreur se manifeste longtemps après l'installation, c'est pourquoi cela relève de la décision d'achat plutôt que du plan de déploiement.
Agences de l'UE : ce que la surcouche DORA change
Pour les entités financières de l'UE, un ATM ou un terminal en libre-service est un actif ICT relevant du régime de résilience opérationnelle, et non pas seulement un dispositif de paiement. Le règlement (UE) 2022/2554 (DORA) fixe des obligations de gestion des risques TIC qui incluent l'évaluation de tels actifs, et impose des tests de pénétration menés par les menaces aux entités financières importantes. La conséquence pratique pour les achats est que les attentes en matière de résilience et de preuves de tests doivent figurer dans le contrat fournisseur dès le départ ; elles ne peuvent pas être ajoutées lors du prochain cycle de supervision.
Les groupes multi-juridictionnels doivent supposer que les contrôles se cumulent plutôt qu'ils ne se substituent. Les travaux américains PCI DSS, les obligations européennes de résilience et, le cas échéant, les attentes de segmentation SWIFT CSP ajoutent chacun leur propre piste de preuves. Concevez le réseau d'agences et le dossier de preuves fournisseur une seule fois, afin que chaque référentiel soit satisfait par les mêmes artefacts.
Ce qu'il faut exiger du fournisseur avant de signer (dossier de preuves)
- Une déclaration signée de ce que le dispositif stocke, traite et transmet — et une liste explicite de ce qu'il ne fait pas.
- Politique de mise à jour des composants et du firmware : qui peut pousser les mises à jour, par quel canal, et comment l'intégrité est vérifiée.
- Description de l'accès distant et du modèle de service, mise en correspondance avec vos propres contrôles d'accès et votre journalisation.
- Description de la réponse à l'effraction du lecteur et du module de caisse, y compris le comportement du module après un événement détecté.
- Reconnaissance explicite de ce que le fournisseur ne peut pas garantir — tout élément dépendant de votre réseau, de votre acquéreur ou de vos contrôles opérationnels.
- Gestion de fin de vie pour les clés, les identifiants et les journaux.
Reproduisez cette liste dans votre notation d'appel d'offres afin que les réponses de conformité soient comparables entre les soumissionnaires plutôt que d'être enfouies dans des annexes — la liste de contrôle d'approvisionnement pour appel d'offres de bornes en libre-service montre comment pondérer ces lignes par rapport aux critères matériels et de service. Soyez clairs en interne sur les rôles ici : nous sommes un fabricant de matériel OEM/ODM et fournissons l'appareil et ses preuves ; nous ne certifions pas votre conformité, et la détermination du périmètre ainsi que le choix du SAQ ou du ROC incombent au marchand et à son acquéreur.
Là où ces décisions modifient votre coût total
Trois choix de périmètre ont un coût qui n'apparaît qu'après la mise en production s'ils restent ouverts : l'ingénierie de segmentation et la maintenance continue des règles ; les contrôles d'accès au service et la journalisation pour le support sur site et à distance ; et l'effort de revalidation lorsqu'une frontière s'avère ne pas avoir été documentée. Placez ces lignes à côté du prix unitaire dans l'analyse de rentabilité — la Comparaison du TCO des bornes en libre-service bancaires met côte à côte les coûts d'approvisionnement, d'intégration et de modèle de service afin que la finance voie l'ensemble du tableau plutôt que la facture.
Questions que les acheteurs posent lors de la revue de périmètre
Les bornes en libre-service sont-elles dans le périmètre PCI DSS si elles n'acceptent les cartes que pendant quelques secondes ?
La durée n'a pas d'importance. Si l'appareil stocke, traite ou transmet des données de titulaire de carte ou des données d'authentification sensibles, il fait partie de l'environnement de données de titulaire de carte, et les composants connectés ou ayant un impact sur la sécurité peuvent également être inclus.
Le chiffrement des données de carte permet-il de retirer la borne du périmètre PCI DSS ?
Non. Le chiffrement réduit l'exposition et permet une voie de validation réduite, mais les directives du PCI SSC ne considèrent pas le chiffrement seul comme supprimant l'applicabilité de la PCI DSS.
Une solution P2PE répertoriée PCI supprime-t-elle le besoin d'un SAQ ?
Non. Cela peut réduire considérablement l'effort de validation applicable, mais le commerçant valide toujours, et la voie est confirmée avec l'acquéreur et le QSA — pas par l'appareil.
Quelles preuves un fournisseur de borne doit-il fournir pour l'approbation de conformité d'agence ?
Le pack de preuves ci-dessus : une déclaration signée sur le traitement des données, une politique de composants et de mises à jour, un modèle d'accès à distance, une description de la réponse à l'altération, les limitations déclarées et la gestion de fin de vie. Tout ce que le fournisseur ne peut pas garantir doit être nommé, pas sous-entendu.
Étape suivante
Joignez cette liste de contrôle à votre appel d'offres et demandez à chaque soumissionnaire d'y répondre ligne par ligne, en nommant le responsable de chaque réponse. Demandez la liste de contrôle de détermination de la portée PCI DSS pour la borne d'agence + le pack de preuves de conformité — ou une fiche technique pour la configuration de terminal acceptant les cartes et acceptant les espèces que vous évaluez — auprès de la page de la plateforme de borne de gestion des espèces , et nous vous fournirons la documentation matérielle et les éléments de preuve que vous pouvez transmettre à votre QSA. La remise est simple : le matériel et les preuves qui l'accompagnent viennent de nous ; la détermination de la portée, la conception du réseau et la sélection SAQ ou ROC restent du ressort de vos équipes commerçant, réseau et acquéreur.
Comment vérifier toute affirmation « hors périmètre » ou « P2PE certifié »